烟草工业企业信息化建设中的安全管理策略 构建企业信息化服务的立体防护体系
引言
随着烟草行业数字化转型的深入推进,信息化建设已成为烟草工业企业提升生产效率、优化管理流程、实现高质量发展的核心驱动力。信息化程度的提高也带来了前所未有的安全挑战。烟草工业企业的信息系统不仅承载着生产控制、物流调度、财务核算等关键业务,还涉及大量敏感数据与核心工艺参数,一旦出现安全事件,可能造成生产中断、数据泄露甚至国家利益受损。因此,在信息化建设过程中同步构建科学、系统的安全管理策略,是保障企业信息化服务稳定运行的关键。本文从烟草工业企业的特点出发,分析信息化建设面临的安全风险,并提出覆盖技术、管理、运营三个维度的安全管理策略。
一、烟草工业企业信息化建设的安全风险分析
1.1 工控系统与信息网络融合带来的边界安全风险
烟草工业企业的生产执行系统(MES)、分布式控制系统(DCS)、数据采集与监视控制系统(SCADA)等工业控制系统,正从封闭走向开放,与企业管理网、互联网发生数据交互。IT/OT融合打破了传统物理隔离,使得工控网络暴露在更广泛的攻击面之下。勒索软件、僵尸网络等威胁可能通过办公终端、移动介质、第三方运维通道渗透至生产控制层,导致生产线停机甚至设备损坏。
1.2 数据资产集中化带来的泄露与滥用风险
信息化建设推动了数据集中存储与共享,烟草工业企业的配方工艺、生产计划、销售数据、客户信息等核心数据资产价值极高。数据在采集、传输、存储、使用、共享、销毁全生命周期中面临泄露、篡改、非法访问等风险。特别是内部人员误操作、权限滥用或离职人员恶意拷贝,以及第三方服务商运维过程中的数据接触,都可能成为数据泄露的渠道。
1.3 供应链与第三方服务引入的衍生风险
烟草工业企业在信息化建设过程中广泛采用外包开发、云服务、系统集成等模式,供应链安全风险日益突出。第三方软件组件漏洞、开源代码缺陷、运维人员远程接入权限过大等问题,可能成为攻击者迂回渗透的跳板。部分老旧系统补丁滞后、供应商停止技术支持,进一步加剧了系统的脆弱性。
1.4 新技术应用带来的未知风险
云计算、大数据、物联网、人工智能等新技术在烟草工业企业的应用,带来了新的安全课题。例如,物联网感知设备身份认证薄弱、边缘计算节点物理安全防护不足、人工智能模型面临对抗样本攻击等,都需要在信息化建设初期予以充分考虑。
二、烟草工业企业信息化安全管理策略
2.1 顶层设计:建立与信息化同步的安全治理体系
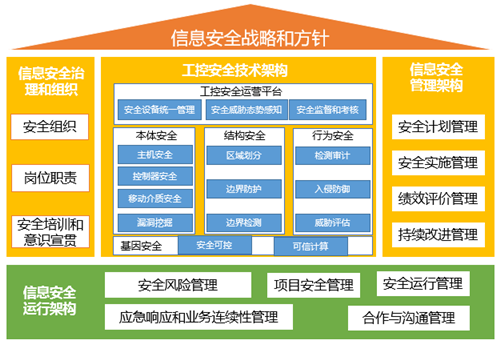
安全管理策略的有效性始于顶层设计。烟草工业企业应将安全纳入信息化建设总体规划和年度预算,做到“同步规划、同步建设、同步运营”。建议建立由企业主要负责人牵头的信息安全委员会,明确信息化部门、生产部门、保密部门、法务部门等的安全职责,形成跨部门协同机制。依据《网络安全法》《数据安全法》《烟草行业网络安全管理办法》等法规与行业规范,制定企业内部安全管理制度、操作规程和应急预案,确保安全管理有章可循。
在系统建设生命周期中嵌入安全要求:在需求分析阶段明确安全功能与性能指标;在设计阶段开展安全架构评审;在开发测试阶段实施代码审计与漏洞扫描;在上线前进行安全验收测试与渗透测试;在运行阶段持续开展安全监控与风险评估。通过安全左移,降低后期修补成本。
2.2 技术防护:构建分层分域的动态防御体系
针对工控系统与信息网络融合的风险,应实施网络分区隔离与边界防护。将工控网络划分为安全区域,与办公网之间部署工业防火墙、单向隔离网关等设备,严格限制跨区访问。对远程运维通道实行“最小权限+多因子认证+全程审计”的管理模式,必要时采用运维堡垒机进行统一管控。
在数据安全方面,落实数据分类分级保护。根据数据敏感程度和影响范围,划定公开、内部、敏感、核心等级别,对不同级别数据采取差异化加密、脱敏、访问控制策略。核心配方工艺数据应实施强访问控制与操作审计,禁止未经授权的导出与截屏。数据备份采用异地容灾方式,确保勒索攻击或灾难事件后的快速恢复能力。
在终端与身份安全方面,推行终端检测与响应(EDR)系统,强化病毒防护与补丁管理;建立统一身份认证平台,实施基于角色的访问控制(RBAC)与单点登录(SSO),对特权账户实行集中管理与定期复核。
2.3 供应链安全:强化第三方服务全周期管控
针对第三方服务带来的风险,烟草工业企业应建立供应商安全准入与评估机制。在选择信息化服务商时,考察其安全资质、开发安全能力与运维服务水平,在合同中明确安全责任条款、数据保密义务与违约处罚措施。对交付的软件系统要求提供源代码审计报告或第三方安全测试报告,对开源组件进行清单管理(SBOM),及时跟踪漏洞情报并修复。
第三方运维人员接入企业网络时,须签署保密协议,通过堡垒机接入并全程录屏审计,严格限制操作权限与可访问资源。定期对第三方服务进行安全再评估,对不再满足安全要求的供应商及时清退。
2.4 运营保障:建立持续监测与应急响应机制
安全管理不是一次性工程,而是持续运营的过程。烟草工业企业应建设安全运营中心(SOC)或委托专业安全服务团队,对网络流量、系统日志、安全事件进行7×24小时监测与分析,利用SIEM平台实现日志集中管理与关联告警。定期开展漏洞扫描、渗透测试与攻防演练,主动发现安全隐患。
在应急响应方面,制定覆盖勒索攻击、数据泄露、工控系统故障等场景的应急预案,明确响应流程、责任人与沟通机制。每年至少组织一次实战化应急演练,检验预案有效性并持续改进。建立与行业主管部门、公安机关、网络安全服务机构的联动机制,确保重大安全事件能够快速上报与处置。
2.5 人员与意识:筑牢安全管理的第一道防线
技术措施再完善,也离不开人员的安全意识与操作规范。烟草工业企业应建立全员安全培训体系,针对管理层、技术人员、普通员工开展差异化培训。对关键岗位人员(如系统管理员、数据库管理员、工控操作员)实行安全技能考核与持证上岗。定期开展钓鱼邮件演练、安全知识竞赛等活动,提升全员安全意识。
加强安全文化建设,将安全要求纳入员工行为规范与绩效考核,对违规操作造成安全事件的行为进行问责,形成“人人重视安全、人人参与安全”的良好氛围。
三、企业信息化服务的安全赋能
企业信息化服务不仅是系统建设与运维的提供者,更应成为安全能力的赋能者。烟草工业企业在选择信息化服务时,应优先考虑具备安全集成能力、能够提供安全咨询与托管服务的合作伙伴。通过引入专业安全服务,企业可以快速补齐安全短板,实现安全能力的持续提升。信息化服务商应主动将安全设计融入解决方案,为客户提供从咨询、规划、建设到运营的一站式安全服务,助力烟草工业企业构建可信、可控、可管的信息化环境。
##
烟草工业企业信息化建设中的安全管理是一项系统工程,需要从顶层设计、技术防护、供应链管控、运营保障和人员意识五个维度协同发力,形成“管理+技术+运营”的立体防护体系。只有将安全贯穿于信息化建设的全生命周期,才能有效应对日益复杂的安全威胁,保障企业信息化服务的高质量发展,为烟草行业的数字化转型保驾护航。随着零信任、主动防御、安全编排与自动化响应(SOAR)等新理念与新技术的成熟,烟草工业企业应持续演进安全管理策略,实现安全与发展的动态平衡。
如若转载,请注明出处:http://www.huaihuabirdman.com/product/56.html
更新时间:2026-11-20 08:24:26